|
제 목 :
 [카스퍼스키] 익스플로잇 및 취약점 보고서 발표 |
 |
작성자 :

|
등록일 : 2026-09-07 오전 10:00:01 |
|
|
 |
 |
 |
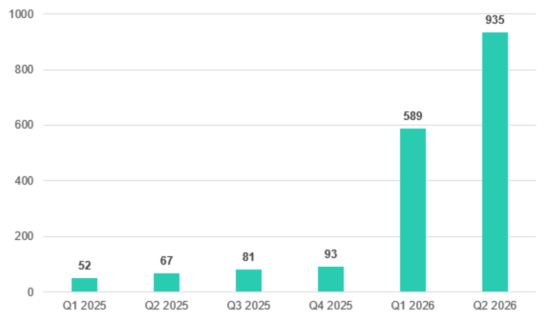
카스퍼스키는 오늘, ‘분기별 익스플로잇 및 취약점 보고서(Quarterly Exploits and Vulnerabilities Report)’에 따르면, 인공지능(AI) 도입이 다양한 산업으로 빠르게 확대되면서 AI 서비스에서 발견되는 취약점도 크게 증가하고 있는 것으로 나타났다.
카스퍼스키 취약점 관리 데이터(Kaspersky Vulnerability Management data)에 따르면, 2026년 2분기에 AI 및 대규모 언어 모델(LLM) 서비스에서 기록된 취약점은 935건으로, 2025년 4분기 대비 10배 증가했다. 이 가운데 심각한 수준의 취약점은 119건으로, 2025년 말에 기록된 수치보다 약 5배 늘었다. 전체 보고서는 Securelist에서 확인할 수 있다.
카스퍼스키가 가장 많이 발견된 취약점 유형을 분석한 결과, AI 관련 소프트웨어에서 주요 문제로 나타난 것은 중요 시스템 객체에 대한 취약한 접근 제어, 인증 및 권한 부여 구현 오류, 인젝션(Injection, 공격자가 악의적인 명령어나 데이터를 시스템에 몰래 삽입) 취약점인 것으로 나타났다. AI 도구와 플러그인, 관련 기술이 업무 자동화를 효과적으로 지원하는 한편, 조직 내 AI 도입이 빠르게 확대되면서 새로운 보안 과제도 발생하고 있다는 분석이다.
|
|
|
|
| 덧글쓰기 |
 |
|
|
|
|








 최신게임뉴스


 총 141684의
게시물이 있습니다.